
El mes de agosto suele asociarse en el ecosistema empresarial español con persianas a medio bajar, reducción de turnos, jornadas intensivas y una aparente tranquilidad operativa. Sin embargo, en el entorno digital de la logística y la cadena de suministro, esta percepción de calma es profundamente engañosa. Mientras las oficinas centrales operan con servicios mínimos y parte clave de las plantillas disfruta de sus vacaciones estivales, los ciberdelincuentes intensifican su actividad.
Agosto es, de forma sistemática año tras año, uno de los periodos con mayor tasa de ciberataques contra empresas industriales, logísticas y de transporte en España. Los atacantes son conscientes de que las defensas operativas de las pymes se encuentran bajo mínimos, que las guardias de informática o tecnología suelen estar cubiertas por personal sustituto o con menor experiencia, y que los tiempos de respuesta ante una anomalía en los servidores se dilatan considerablemente.
En un sector hiperconectado donde el flujo físico de mercancías depende al 100% del flujo digital de datos —desde la lectura de un código de barras en el almacén hasta la emisión del Documento Electrónico de Control (DeCA) o la actualización del inventario en la tienda online—, un incidente de ciberseguridad no es un simple problema informático. Es la parálisis total y repentina de la actividad comercial.
Con la entrada en vigor y plena aplicación de la Directiva europea NIS2, la resiliencia cibersegura ha dejado de ser una recomendación técnica para convertirse en un requisito de cumplimiento obligatorio en la cadena de valor. Las empresas logísticas, que actúan como proveedores estratégicos de grandes multinacionales y canales de e-commerce, deben demostrar que sus sistemas permanecen blindados los 365 días del año.
La vulnerabilidad estival de la cadena de suministro no se debe a fallos de diseño en los programas informáticos, sino a factores humanos y organizativos asociados a las vacaciones del personal:
- Tiempos de detección dilatados: Un intento de intrusión o la infección inicial por phishing que en el mes de noviembre se detectaría en cuestión de minutos gracias a la presencia del equipo de IT, en agosto puede pasar desapercibido durante días. Este margen permite a los ciberdelincuentes escalar privilegios dentro de la red corporativa sin levantar sospechas.
- Accesos remotos desprotegidos: Durante las vacaciones, directivos y responsables de operaciones se ven obligados a conectarse de forma puntual a los sistemas de la empresa (ERP, SGA, correo corporativo) desde redes Wi-Fi públicas en hoteles o aeropuertos, o utilizando dispositivos personales sin el nivel de protección adecuado.
- Suplantación de identidad dirigida: Los fraudes de suplantación de la directiva o de cambio de cuenta bancaria de proveedores se disparan en agosto. Los estafadores aprovechan la ausencia de los responsables de administración habituales para enviar correos urgentes solicitando transferencias o cambios de cuenta a personal sustituto que desconoce los protocolos estrictos de verificación.
Para comprender la magnitud de la amenaza, es necesario visualizar el impacto operativo de un ataque por ransomware (secuestro de datos mediante cifrado) en el muelle de un almacén o en una flota de transporte.
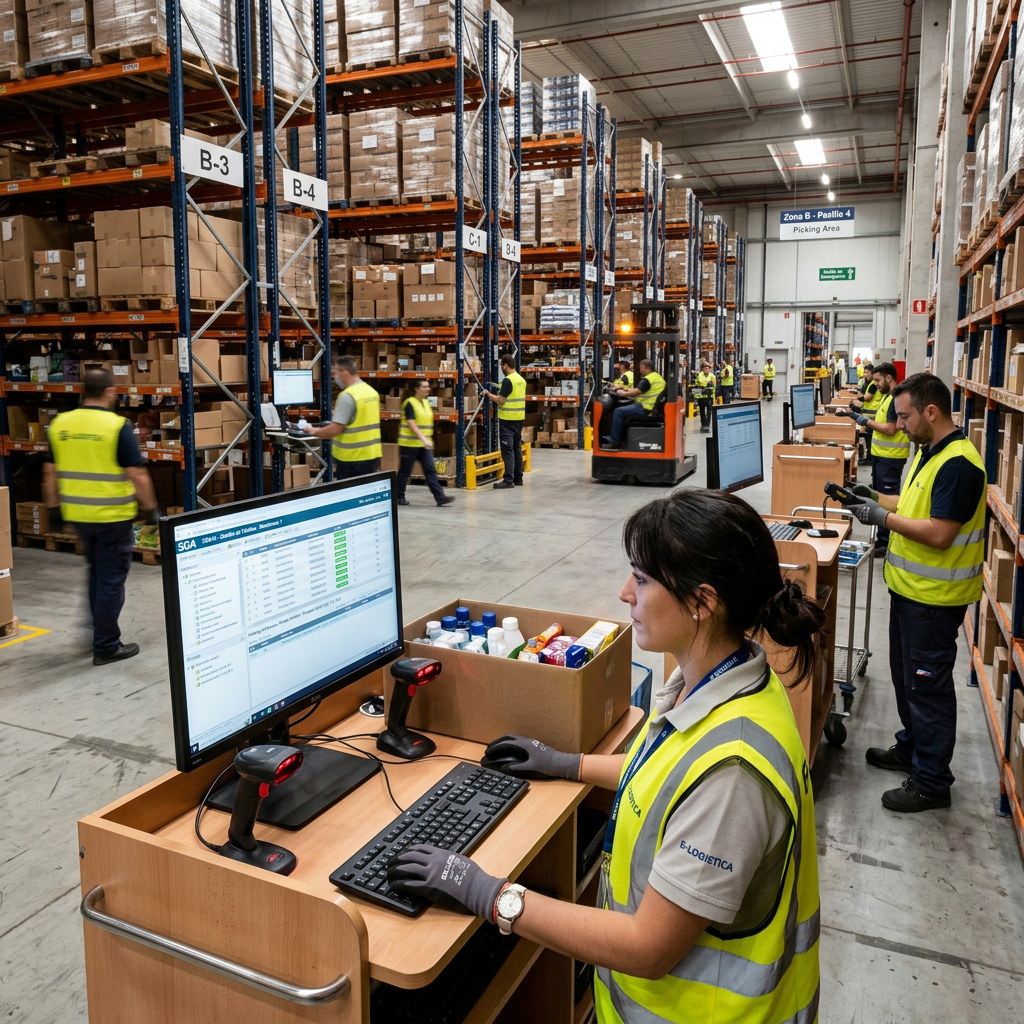
Cuando un software malicioso logra penetrar la red corporativa y cifra los servidores del Sistema de Gestión de Almacén (SGA) o del Sistema de Gestión de Transporte (TMS), la operativa se detiene en seco:
- Parálisis de la recepción y expedición: Las pistolas de radiofrecuencia y los escáneres dejan de responder. El personal no sabe en qué pasillo ni en qué nivel de estantería se encuentra el stock de alta rotación para preparar los pedidos.
- Imposibilidad de emitir documentación legal: Sin acceso al TMS o al ERP, la pyme no puede generar la documentación administrativa electrónica obligatoria ni los códigos QR requeridos para que los vehículos inicien la marcha hacia su destino.
- Ruptura de la integración omnicanal: La tienda online sigue recibiendo pedidos de los clientes, pero el inventario no se descuenta ni se comunica al almacén. En pocas horas se generan cientos de ventas de productos sin stock real disponible, destruyendo la reputación de la marca.
- Efecto contagio en la cadena de valor: Si los sistemas de la pyme están integrados mediante APIs con los sistemas de sus clientes (grandes fabricantes o marketplaces), la infección o la caída del servicio se extiende en cadena, exponiendo a la empresa a demandas por daños y a la resolución inmediata de contratos de servicio.
Frenar los ciberataques en el periodo vacacional no exige inversiones astronómicas en ciberseguridad, sino la implementación rigurosa de procedimientos operativos y medidas de higiene digital antes de que el equipo principal abandone las instalaciones.
- Copias de seguridad «Air-Gapped» (Fuera de línea). Los ataques de ransomware modernos están diseñados para buscar y cifrar primero las copias de seguridad conectadas a la red local o a la nube sincrónica. Es vital contar con una copia de seguridad «aislada» (air-gapped), guardada en un soporte físico desconectado de la red o en un repositorio en la nube con políticas de inmutabilidad que impidan su borrado o modificación durante un tiempo determinado. Si el sistema principal es atacado, este respaldo inalterable permite restaurar las operaciones en horas en lugar de semanas.
- Autenticación de Doble Factor (2FA) obligatoria. Ningún usuario —desde el gerente de la empresa hasta el operario temporal del muelle de carga— debe tener acceso al correo corporativo, al ERP o al SGA utilizando únicamente un usuario y una contraseña. La implantación de la autenticación multifactor mediante aplicaciones autenticadoras en el móvil reduce en más de un 98% el riesgo de intrusión por robo de credenciales.
- Protocolo de verificación telefónica para pagos. Durante el mes de agosto debe quedar prohibido por protocolo realizar cualquier cambio de cuenta bancaria de un proveedor o autorizar transferencias de urgencia basándose exclusivamente en un correo electrónico. Todo cambio de datos de pago debe verificarse mediante una llamada telefónica de contraste con un número de teléfono del proveedor previamente registrado en la base de datos oficial, nunca con el número que figure en el correo sospechoso.
- Gestión de permisos y principio de mínimo privilegio. Antes de las vacaciones, el departamento informático debe revisar los accesos. El personal de sustitución o retén debe disponer únicamente de los permisos estrictamente necesarios para desempeñar su función diaria (principio de mínimo privilegio). Reducir el número de usuarios con permisos de administración limita enormemente el radio de impacto en caso de infección.
A pesar de todas las medidas preventivas, la seguridad absoluta no existe. Por ello, la verdadera madurez operativa de una empresa se mide por su capacidad de mantener la continuidad de negocio cuando la tecnología falla.
La empresa debe disponer de un procedimiento de contingencia analógico simplificado para el almacén y el transporte:
- Listados maestros impresos: Mantener en un lugar seguro impresiones semanales del mapa de ubicaciones del almacén, del inventario de referencias de alta rotación y de los contactos de emergencia de las agencias de transporte.
- Procesos de etiquetado y registro manual: Contar con modelos preimpresos y hojas de registro manual que permitan continuar con la recepción de mercancías críticas y la preparación de pedidos urgentes durante un periodo de 24 a 48 horas mientras los equipos informáticos restauran los servidores.
- Cadena de mando de emergencia clara: El personal de guardia debe saber exactamente a quién llamar (proveedor de ciberseguridad, dirección operativa, agencia de protección de datos) en el minuto uno en que se detecte un comportamiento anómalo en la red, sin esperar a la reincorporación de la directiva de sus vacaciones.
El mes de agosto no tiene por qué ser una fuente de incertidumbre digital. Transformar la vulnerabilidad estival en resiliencia es un ejercicio de disciplina operativa, concienciación del equipo y planificación anticipada.
En el mercado logístico actual, la ciberseguridad ha dejado de ser un coste secundario para convertirse en un factor de diferenciación competitiva y de confianza institucional. Una empresa que demuestra que sus procesos de transporte, almacenamiento y gestión de datos permanecen inquebrantables, seguros y operativos incluso durante las semanas más complejas del verano, se consolida como un socio estratégico de primer nivel para sus clientes.


Deja un comentario